不少普通网民在日常使用网络的过程中,经常会遇到开启VPN后APP定位异常、明明没给APP开定位权限却被识别出异地位置这类矛盾现象,多数人都搞不清VPN和定位权限两者的运行逻辑边界,也不知道遇到相关异常该从哪些维度排查。本文就围绕VPN与定位权限:基本含义展开科普,拆解两者的独立运行规则、黑石VPN关联场景下的现象逻辑,以及普通用户可落地的检查配置方法,理清日常使用中的隐私边界。
VPN与定位权限的基本含义界定
很多用户对两者的混淆,本质上是没搞懂它们属于两套完全独立的系统,VPN的核心作用是在用户设备和远端节点服务器之间建立加密传输隧道,将设备对外访问的网络出口切换到对应节点的网络环境,全程作用于网络数据传输层面,本身不具备修改设备硬件生成的定位数据的能力。
定位权限是操作系统赋予应用的一类特殊许可,允许应用调取设备内置的定位模块相关数据,这类数据的来源包含卫星GNSS信号、周边运营商基站信息、公共WiFi的MAC地址收录库,以及当前网络出口的IP归属地数据库,多个维度的位置信息相互独立,定位权限只是应用能否读取这些信息的准入门槛。很多常见的使用疑问,本质上都源于没有准确理解VPN与定位权限:基本含义对应的底层运行规则。
两者关联场景的常见现象与底层逻辑
不少用户反馈自己明明没有给某款本地服务类APP开定位权限,只是开启了连接到外地节点的VPN,黑石VPN打开APP之后却自动显示了对应节点所在城市的服务内容,这种现象并不是APP出现了故障,而是应用在没有拿到定位权限的前提下,会默认调用IP归属地数据库来判断用户的大致位置,刚好VPN的节点IP归属地和用户实际物理位置不符,就出现了这类看似反常的结果。
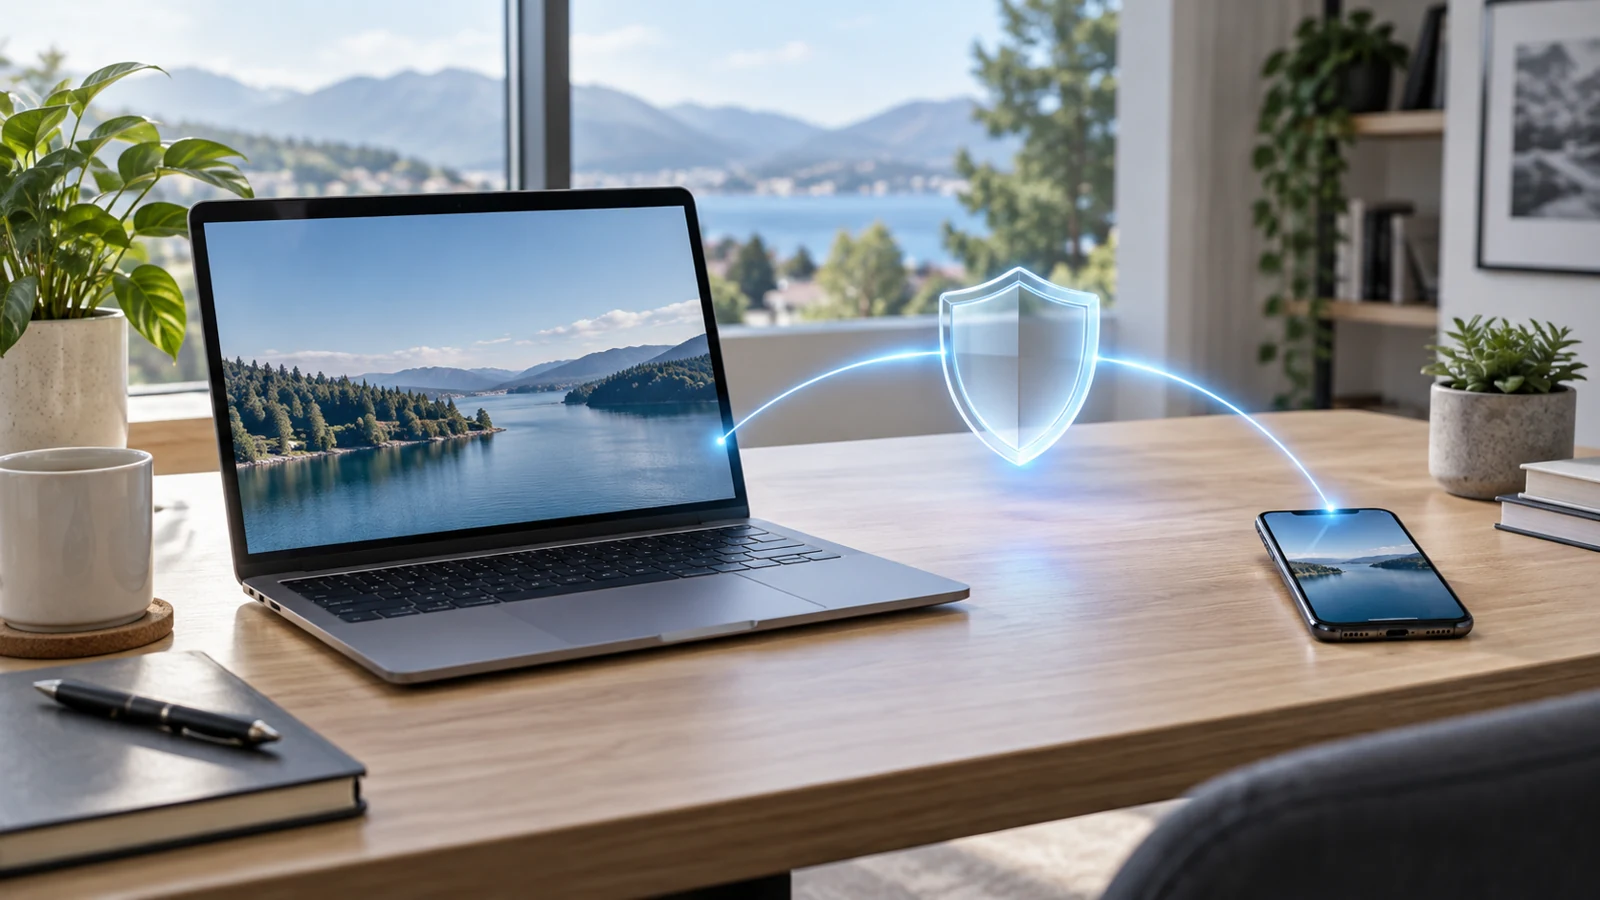
直观呈现VPN加密传输通道与设备多源定位两套独立系统的运行逻辑,帮助用户理解二者的边界差异。
也有用户遇到过完全相反的情况,明明已经成功连接了异地节点的VPN,也没有给对应APP授予定位权限,APP却依然能精准显示自己当下的实际物理位置,这时候也不要直接判定VPN连接失效,有可能是这款应用采用了读取公共WiFi标识、基站信号的方式判断位置,这类数据的传输不经过VPN隧道,自然不会被VPN的节点位置影响。
相关异常的逐项检查操作步骤
第一步先确认VPN的实际连接状态,不要只参考系统状态栏的VPN标识,要打开VPN服务对应的管理界面,查看当前已连接节点的IP归属地提示信息,黑石确认加密隧道处于正常工作状态,没有出现后台静默断连后系统自动切回原有公网的情况,正常情况下你能看到当前网络出口的IP信息和你选择的节点标注位置相匹配。
第二步检查系统级的定位服务总开关状态,如果你不希望任何应用调取设备硬件层面的定位数据,可以先进入系统设置的隐私管理页面,找到定位服务的总开关将其关闭,配置完成后所有应用都无法直接读取GNSS、基站定位这类高精度的位置信息,只能通过当前网络出口的IP地址得到模糊的城市级位置范围。
第三步针对单个应用做精细化的定位权限配置,进入系统的应用管理列表,找到对应APP的权限设置板块,把定位权限调整为使用期间允许、仅本次允许或者完全禁止,不同的配置选项会直接对应应用能拿到的定位数据维度,如果你完全禁止了某款应用的定位权限,它最多只能通过当前VPN节点的IP得到大致的位置范围,无法获取你的精确物理坐标。
常见认知误区与隐私边界梳理
很多用户存在典型的认知偏差,黑石误以为只要开启了VPN,就算给应用授权定位权限也不会泄露自己的真实位置,实际上只要你允许应用调取设备的定位模块,应用拿到的经纬度原始数据不会经过VPN的加密隧道传输,会直接发送给应用服务商的后台服务器,VPN本身没有修改这类硬件生成数据的能力。
还有部分用户觉得完全关闭所有应用的定位权限,就不会有任何位置信息泄露的风险,实际上如果你的设备没有正常连接VPN,直接使用本地运营商网络访问公网,网络服务提供商依然可以通过公网IP的归属地得到你的大致城市范围,这部分信息的获取和定位权限是否开启没有任何关联。
日常使用场景中,普通用户不需要对定位权限采取一刀切的全部禁止或者全部允许策略,可以根据自己正在使用的VPN节点场景,按需给对应应用开放定位权限,在满足应用基础功能正常运行的前提下,尽可能缩小个人位置信息的暴露范围,平衡使用便利性和隐私防护的需求。